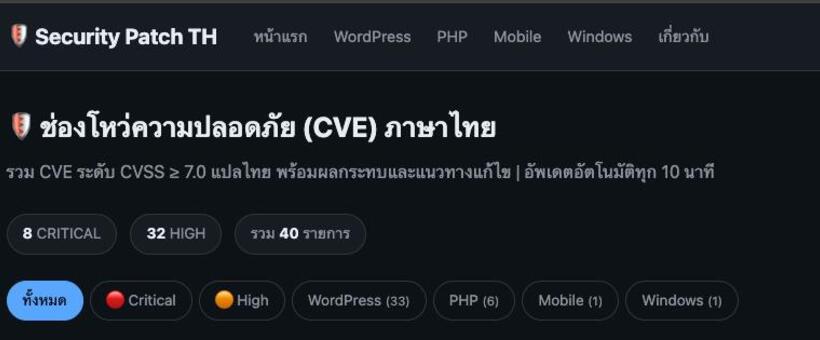
SysAdmin และนักพัฒนาชาวไทยหลายคนเคยเผชิญกับปัญหาเดียวกัน: เมื่อ CVE ใหม่ถูกเปิดเผย ข้อมูลมักเป็นภาษาอังกฤษทางเทคนิค อ่านยาก และหาไม่เจอว่าระบบที่ตัวเองดูแลได้รับผลกระทบหรือเปล่า ต้องไปค้น NVD เอง แปล Google Translate แล้วก็ยังไม่แน่ใจว่าควรด่วนแค่ไหน
Security Patch TH ถูกสร้างมาเพื่อแก้ปัญหานี้โดยตรง รวม CVE ระดับ CVSS ≥ 7.0 จาก NVD อย่างเป็นทางการ แล้วแปลและอธิบายเป็นภาษาไทยพร้อมผลกระทบและขั้นตอนแก้ไขที่ใช้งานได้จริง อัพเดตอัตโนมัติทุก 10 นาที
🛡️ สรุปสั้นๆ: Security Patch TH คือ CVE aggregator ภาษาไทย รวมช่องโหว่ระดับ High–Critical จาก NVD แปลเป็นไทยพร้อมผลกระทบและ step-by-step แก้ไข ไม่ต้องอ่านภาษาอังกฤษเทคนิคอีกต่อไป
Security Patch TH คืออะไร
Security Patch TH (security-patch.in.th) คือเว็บไซต์รวบรวมช่องโหว่ความปลอดภัย CVE (Common Vulnerabilities and Exposures) ที่มี CVSS Score ตั้งแต่ 7.0 ขึ้นไป โดยดึงข้อมูลจาก NVD (National Vulnerability Database) ของ NIST ซึ่งเป็นฐานข้อมูลช่องโหว่มาตรฐานของโลก แล้วแปลและเรียบเรียงเป็นภาษาไทยที่อ่านเข้าใจง่าย
เว็บไซต์นี้ออกแบบมาสำหรับ SysAdmin, DevOps, นักพัฒนาเว็บ และผู้ดูแลระบบชาวไทยที่ต้องการข่าวสารช่องโหว่ความปลอดภัยโดยไม่ต้องอ่านรายงานภาษาอังกฤษที่ซับซ้อน
ทำไม CVE จึงสำคัญกับคุณ
ช่องโหว่ความปลอดภัยใหม่ถูกค้นพบทุกวัน ในปี 2026 เพียงแค่ WordPress plugin ยอดนิยม อย่าง Ninja Forms, W3 Total Cache, ThirstyAffiliates ล้วนมี CVE ระดับ HIGH–CRITICAL ที่ต้องอัพเดตทันที
หากไม่ติดตาม ระบบที่คุณดูแลอาจถูกโจมตีได้ก่อนที่คุณจะรู้ตัว นั่นคือเหตุผลที่การมี แหล่งข้อมูลภาษาไทยที่อัพเดตเร็ว มีความสำคัญมาก
ฟีเจอร์หลักของ Security Patch TH
อัพเดตอัตโนมัติทุก 10 นาที
ระบบดึงข้อมูลจาก NVD API ทุก 10 นาที กรองเฉพาะช่องโหว่ที่มี CVSS Score ≥ 7.0 (ระดับ High ขึ้นไป) แล้วแปลและจัดเก็บลงฐานข้อมูลอัตโนมัติ ไม่ต้องรอบรรณาธิการ ข้อมูลสดทันใจ
เนื้อหาภาษาไทยที่ละเอียดและใช้งานได้จริง
แต่ละ CVE มีเนื้อหาครบ 5 ส่วน ได้แก่:
- สรุปช่องโหว่: อธิบายว่าช่องโหว่คืออะไร เกิดจากอะไร อันตรายแค่ไหน
- ผลกระทบ: bullet list สิ่งที่ผู้โจมตีทำได้หากโจมตีสำเร็จ
- ระบบที่ได้รับผลกระทบ: ซอฟต์แวร์และเวอร์ชันที่มีความเสี่ยง
- ขั้นตอนแก้ไข: step-by-step ที่ทำตามได้ทันที
- ระดับความเร่งด่วน: ควรแก้ภายในกี่ชั่วโมงหรือกี่วัน
จัดหมวดหมู่อัตโนมัติ
ระบบวิเคราะห์ข้อมูล CPE (Common Platform Enumeration) จาก NVD เพื่อจัดหมวดหมู่ CVE อัตโนมัติ เช่น WordPress, PHP, Windows, Network, Database โดยไม่ต้องมีคนมาติด tag เอง หมวดหมู่ใหม่จะถูกสร้างอัตโนมัติเมื่อมี CVE สะสมถึงเกณฑ์
ค้นหา CVE ได้ง่าย
ค้นหาด้วย CVE ID เช่น CVE-2026-109220 หรือคำสำคัญเช่น wordpress, sql injection, rce เพื่อหาช่องโหว่ที่เกี่ยวข้องกับระบบที่คุณดูแล
CVSS Score Badge ที่อ่านง่าย
ทุก CVE แสดง badge ระดับความรุนแรงชัดเจน:
CRITICAL 9.8 HIGH 8.1 MEDIUM 7.2
ช่วยให้ตัดสินใจได้ทันทีว่าต้องแก้ไขเร่งด่วนแค่ไหน
ดูช่องโหว่ CVE ล่าสุดภาษาไทย
อัพเดตทุก 10 นาที · ฟรี · ไม่ต้องสมัครสมาชิก
วิธีใช้งาน Security Patch TH
CVE ประเภทไหนที่พบบ่อยในระบบ
จากข้อมูลใน Security Patch TH ช่องโหว่ที่พบบ่อยที่สุดในปี 2026 ได้แก่:
- WordPress Plugin Vulnerabilities: ครองกว่า 80% ของ CVE ใหม่ทุกสัปดาห์ ส่วนใหญ่เป็น XSS, SQL Injection และ Authentication Bypass
- Remote Code Execution (RCE): อันตรายที่สุด ผู้โจมตีสามารถรันโค้ดบน server ได้โดยตรง มักมี CVSS 9.0+
- SQL Injection: ยังพบบ่อยมากในปลั๊กอิน WordPress รุ่นเก่า ทำให้ขโมยข้อมูลผู้ใช้ได้ทั้งหมด
- Privilege Escalation: ผู้ใช้ที่มีสิทธิ์ต่ำยกระดับตัวเองเป็น Admin ได้
- PHP Object Injection: ช่องโหว่ขั้นสูงในระบบที่ใช้ PHP unserialize() นำไปสู่ RCE ได้
Security Patch TH ต่างจาก NVD อย่างไร
NVD (nvd.nist.gov) คือแหล่งข้อมูลต้นทางที่ครบถ้วนที่สุดในโลก แต่ข้อมูลเป็นภาษาอังกฤษทางเทคนิคล้วนๆ ไม่มีคำแนะนำการแก้ไขเป็นขั้นตอน Security Patch TH นำข้อมูลจาก NVD มา แปล จัดรูปแบบ และเพิ่มคำแนะนำ ให้เหมาะกับการใช้งานของ SysAdmin และนักพัฒนาชาวไทย
คำถามที่พบบ่อย
เริ่มติดตาม CVE ภาษาไทยวันนี้
รู้เร็ว แก้ทัน ก่อนโดนโจมตี
อัพเดตทุก 10 นาที · ฟรี · ไม่ต้องสมัคร